网友解密电信光猫隐藏插件:上传手机号、可远程执行命令
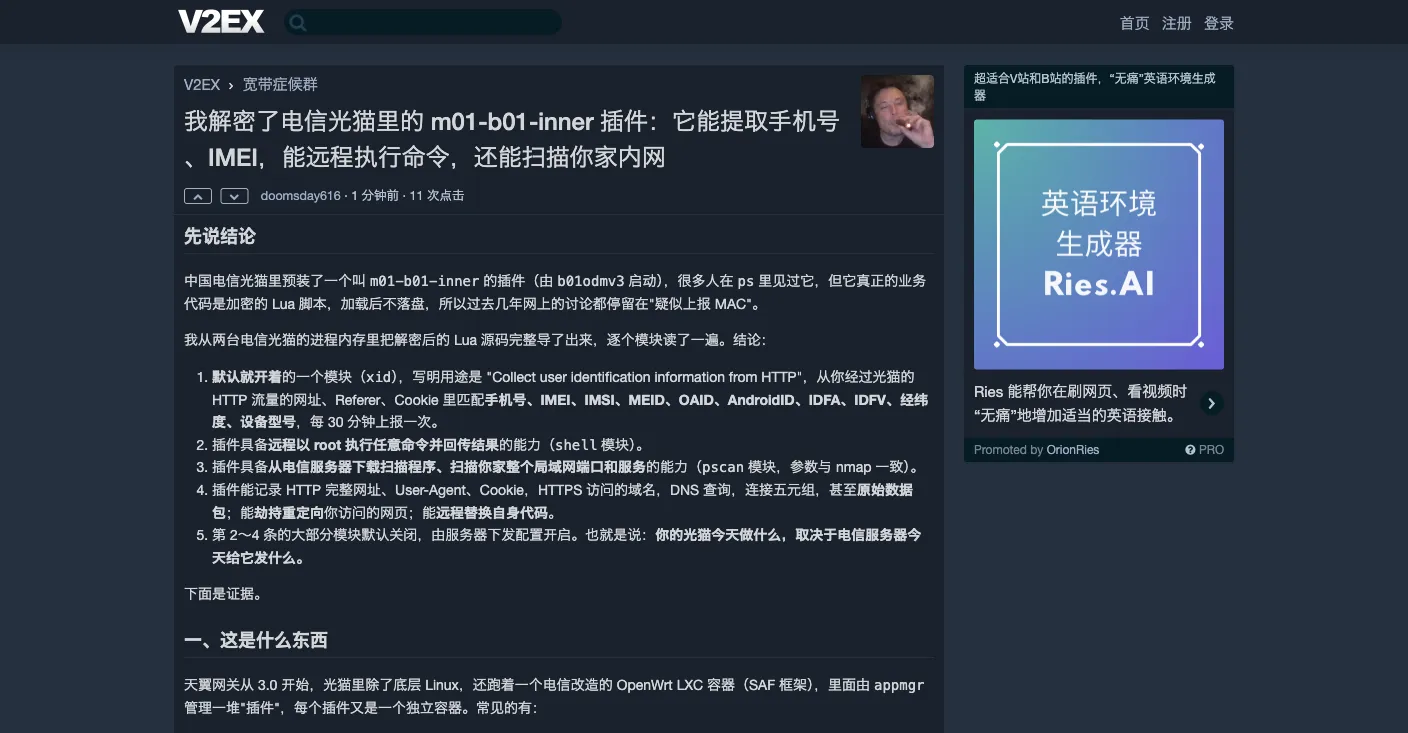
家里装电信宽带的朋友,最近值得花十分钟看看这件事。V2EX网友doomsday616从两台电信光猫的进程内存里,导出了隐藏插件解密后的完整源码,逐个模块分析后得出结论:这个插件默认就在收集手机号和设备ID,还能被电信服务器远程下发命令、扫描整个家庭局域网。
光猫里的后门
这个插件藏得很深:业务代码加密存储,运行时才解密进内存,用完就删,磁盘上找不到明文。所以这么多年,大家只能怀疑它在上报东西,拿不到证据。这次作者把解密后的源码完整导了出来,每个模块干什么都写得明明白白。
他分析的是两台不同省份、不同品牌芯片的电信光猫,里面跑的却是同一套插件,连的是同一批服务器。
它会收走哪些数据
默认就开着的,是「收集设备身份信息」:你家所有设备的上网流量经过光猫时,它会从网址、来源页和Cookie里找手机号、IMEI、经纬度这类信息,用正则校验后去重,每30分钟上报一次。家里每台设备的MAC、IP、主机名、品牌型号、上下线时间和流量,也都在记录里。
还有一些模块默认关闭,由电信服务器远程打开:记录完整网址和Cookie、HTTPS访问的域名、DNS查询,甚至直接上传原始数据包;把匹配的网页302跳转到指定地址;从一台裸IP服务器下载扫描程序,把光猫下整个网段的端口和服务扫一遍。
远程控制
命令执行的能力也有:服务器下发什么,它就以root权限执行什么,结果回传。还能经内核模块执行、远程替换插件自身的代码——等于这个插件可以随时被改造成任何样子。
2023年V2EX就有人发帖,说访问某些网站会跳转反诈页面、几分钟后接到电话。机制上和这个插件的网页跳转功能对得上,但作者没有证据证明那个案例用的就是它。
数据发到哪
上报服务器集中在189cube.com和189smarthome.com这批域名下。数据先压缩再AES加密,密钥走ECDH交换,所以在外面抓包也看不到内容,这也是这个问题藏了很多年的原因。
更关键的是,每条上报都带着光猫的序列号、厂商代码和LOID。LOID是宽带注册码,一个LOID对应一个实名宽带账户。也就是说,手机号、设备ID和上网记录在上报时,就已经和你的实名信息绑在一起了。
谁会受影响
光猫是路由模式(出厂默认,绝大多数家庭):家里所有设备的流量都经过它,上面说的一切都适用。
光猫后面再接一台路由器(二级路由):光猫看不到每台设备的身份,但流量照样经过它,网址、Cookie里的设备ID、HTTPS域名照样能读。
光猫改桥接、用自己的路由器拨号:光猫上没有到公网的路由,插件基本瘫痪。这是目前普通人能做的最有效的隔离。
作者也坦白:他的两台光猫都是桥接、删了TR069管理通道,连不上服务器,所以他没有「数据已被上传」的实证,只有插件的设计能力和默认行为。这部分诚实很加分。
普通人怎么办
作者给出的建议,翻译成大白话:
- 把光猫改成桥接,用自己的路由器拨号,这是最有效的一步(同作者还有一篇光猫设置帖,在这里);
- 能删TR069管理通道就删掉,代价是电信没法远程维护,故障要自己处理;
- 动手能力强的可以按恩山、chinadsl的教程卸载插件,但它会被重新下发,要配合处理cloudclient;
- 依据《个人信息保护法》第45条,书面要求运营商告知处理了你哪些个人信息。
法律层面作者也对照了《个人信息保护法》提了几点疑问:提供宽带不需要知道你手机的IMEI和经纬度;装宽带时没有人告知过光猫会做这些事;行踪轨迹属于敏感个人信息,需要单独同意;从Cookie里提取标识,超出了「网关运维」的范畴。是不是构成违规,他没下结论,留给读者判断。
这类插件也未必是电信独有,作者特别想收集移动和联通的同类样本做对比。如果你的光猫有root权限,可以按他的方法只读导出插件内存,看看自己的设备里藏着什么。
完整的技术分析在V2EX原帖里,本文只是一个大白话整理。
如在非博客等其他公共平台看到本文内部涉及的链接消失,可以登录原博客地址或小程序「在下菊座」查看原文。